Código malicioso en elbak.de
Publicado el 4 de septiembre de 2026
Al menos entre el 30 de agosto y el 4 de septiembre de 2026 estuvo activo en este sitio web un código malicioso introducido por terceros no autorizados. Si visitó el sitio web durante ese período, su dispositivo puede verse afectado. Le rogamos que lea las siguientes indicaciones.
Qué debe hacer ahora Importante
- Revise su dispositivo. Realice un análisis completo con un programa de protección actualizado.
- Cambie sus contraseñas desde otro dispositivo limpio. Empiece por el correo electrónico, ya que a través de él pueden restablecerse todas las demás cuentas, y siga con la banca en línea, los servicios de pago y el almacenamiento en la nube. Mientras el dispositivo afectado no esté limpio, las contraseñas nuevas volverán a ser interceptadas de inmediato.
- Cierre todas las sesiones. La mayoría de los servicios ofrecen la opción «cerrar sesión en todos los dispositivos». Así las cookies de sesión robadas quedan inservibles; de lo contrario funcionan sin contraseña y eluden incluso la verificación en dos pasos.
- Vuelva a configurar la verificación en dos pasos allí donde la utilice.
- Revise sus movimientos. Compruebe los movimientos de cuentas y tarjetas de crédito de las últimas semanas y, en caso de duda, solicite el bloqueo de la tarjeta.
- Traslade de inmediato los monederos de criptomonedas. Transfiera los saldos a un monedero nuevo con una semilla nueva. Una semilla filtrada no se puede recuperar.
Qué ha ocurrido
El 1 de septiembre de 2026 detectamos que en elbak.de se estaba ejecutando código ajeno. El objetivo del ataque era instalar en los dispositivos de los visitantes un programa del tipo infostealer: software malicioso que lee las credenciales guardadas y otros datos personales y los transmite a los atacantes.
El sistema afectado se desconectó de inmediato y se sustituyó por una instalación independiente y verificada por separado. Desde el 4 de septiembre de 2026 el sitio web funciona allí, libre de este código.
A quién puede afectar
Puede afectar a todas las personas que hayan abierto el sitio web entre el 1 y el 4 de septiembre de 2026. El riesgo es considerablemente mayor si, tras una falsa advertencia de CAPTCHA, abrió el símbolo del sistema de Windows o el terminal de Mac y ejecutó con Enter un comando pegado.
Estamos comprobando en los registros del servidor si el código ya estaba activo antes de ese período. Actualizaremos este aviso en cuanto se aclare.
Para visitas fuera de ese período, según los datos de que disponemos actualmente, no hay motivo de preocupación.
Qué datos pueden verse afectados
No podemos determinar qué datos se extrajeron realmente de cada dispositivo. El software malicioso de este tipo suele acceder a:
- credenciales y contraseñas guardadas en el navegador
- cookies de sesión, que permiten iniciar sesión incluso sin contraseña
- datos de pago y de tarjetas de crédito guardados
- credenciales y archivos de claves de monederos de criptomonedas
- el contenido del portapapeles y archivos en carpetas habituales
Dado que no podemos delimitar el alcance, informamos de forma preventiva a todos los visitantes del período indicado.
Qué hemos hecho
- desconectar de inmediato el sistema afectado y detener así su entrega a los visitantes
- trasladar el sitio web a una instalación independiente y verificada por separado, en otra infraestructura
- renovar todas las credenciales del sistema y cerrar las sesiones activas
- conservar íntegramente el sistema afectado para su análisis forense
- publicar este aviso, ya que no es posible contactar individualmente con los visitantes afectados
La investigación sobre cómo llegó el código al sitio web sigue en curso.
Por qué no nos dirigimos a usted personalmente
No sabemos quién ha visitado nuestro sitio web. Las visitas no nos dejan ningún dato que permita identificar o contactar a personas concretas, y el sitio web no gestiona cuentas de usuario. Por ello no es posible una notificación individual. Conforme al art. 34.3.c del RGPD, este aviso público ocupa su lugar.
¿Preguntas sobre este incidente? Escríbanos a peach@elbak.gr. Para asuntos de protección de datos, diríjase a nuestra Delegada de Protección de Datos, Soula Triantafillou, soula.triantafillou@elbak.gr.
DESDE 1972 ENTREGAMOS EN TODO EL MUNDO FRUTAS MADURADAS AL SOL DE GRECIA
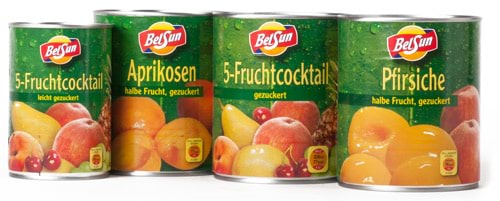
Situada en el corazón de Grecia, Elbak S. A. es una de las principales productoras de conservas de frutas del país. Las cadenas de venta al por menor en más de 70 países aprecian la alta calidad constante de nuestros productos. Desde la siembra y la cosecha, hasta la preservación y la distribución, en Elbak nos encargamos de todo el proceso de producción. Por lo tanto, proporcionamos a los consumidores de todo el mundo un disfrute fresco y afrutado – todos los días.
Recojo a mano &
NATURAL
MEJOR CALIDAD
DESDE 1972
EN EL SONIDO
CON LA NATURALEZA
CANALES RECICLABLES
Recojo a mano &
NATURAL
MEJOR CALIDAD
SITIO 1972
EN EL SONIDO
CON LA NATURALEZA
CANALES RECICLABLES
Modernas instalaciones de producción, procesos de trabajo bien establecidos y nuestra pura pasión aseguran resultados que valen la pena ver
Productores asociados
Años de experiencia
Toneladas por año
Horas desde la cosecha hasta el procesamiento
Frutas Elbak: siempre afrutadas y deliciosas
Entrega a más de 70 países